Posts com a tag: Secure by Design
Esta tag lista a série do mais recente para o mais antigo. Para o roteiro completo — 36 posts em 12 séries, na ordem de leitura, mapeados ao OWASP e ao CySA+ — veja a página inicial do Secure by Design.
← Ver todos os posts
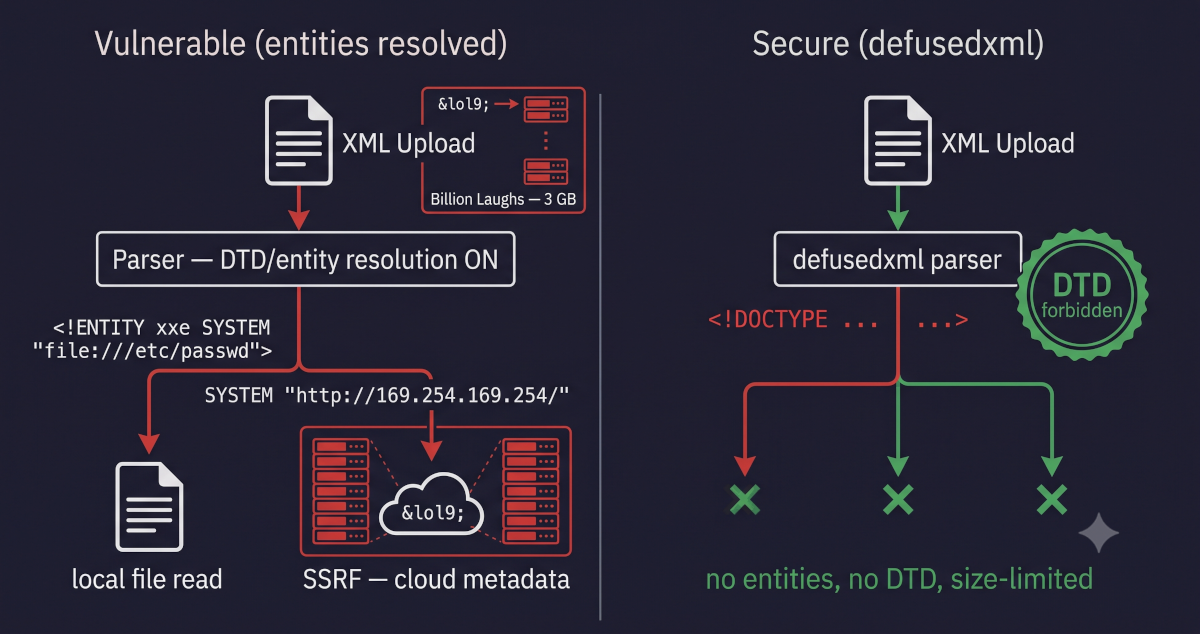
XXE no Django: entidades externas leem arquivos e alcançam o endpoint de metadados, o Billion Laughs exaure a memória e defusedxml corrige. OWASP A02.
Leia mais →
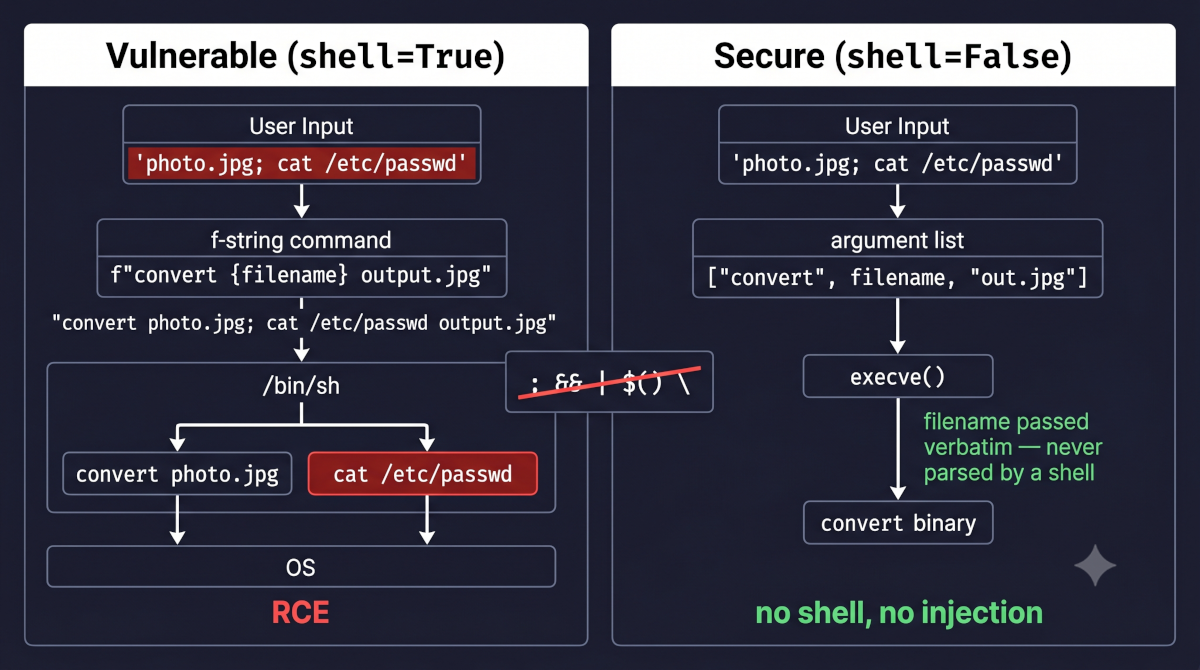
Injeção de Comandos OS no Django: como shell=True vira RCE e por que shell=False com lista de argumentos impede. OWASP A05, CVE-2016-3714.
Leia mais →
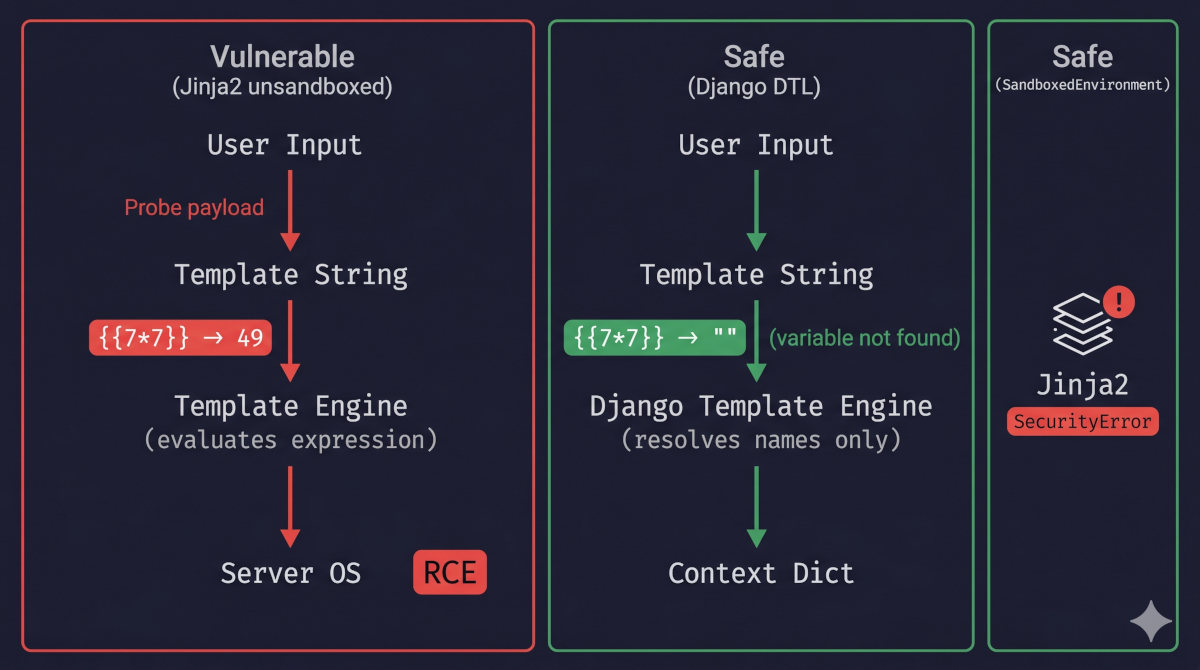
SSTI no Django: como a travessia de MRO no Jinja2 atinge RCE, por que a DTL é segura por design e onde a garantia se desfaz. OWASP A05, CVE-2022-22954.
Leia mais →
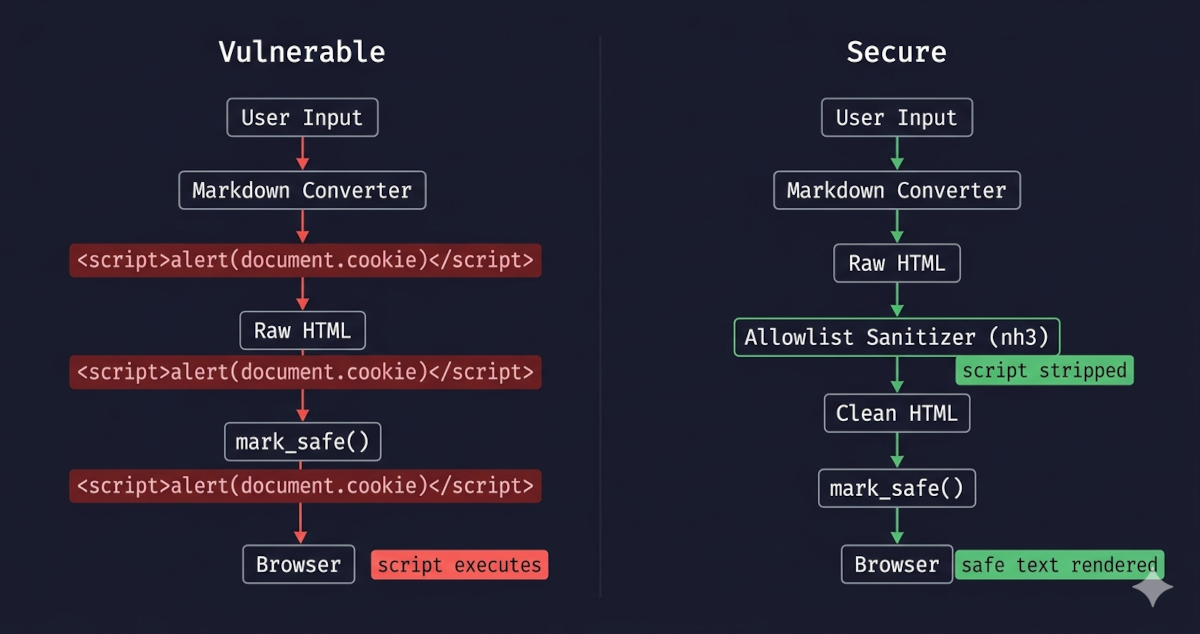
XSS no Django: como ataques armazenados, refletidos e DOM funcionam, por que mark_safe() e Markdown inseguro abrem a mesma brecha e como migrar para nh3.
Leia mais →
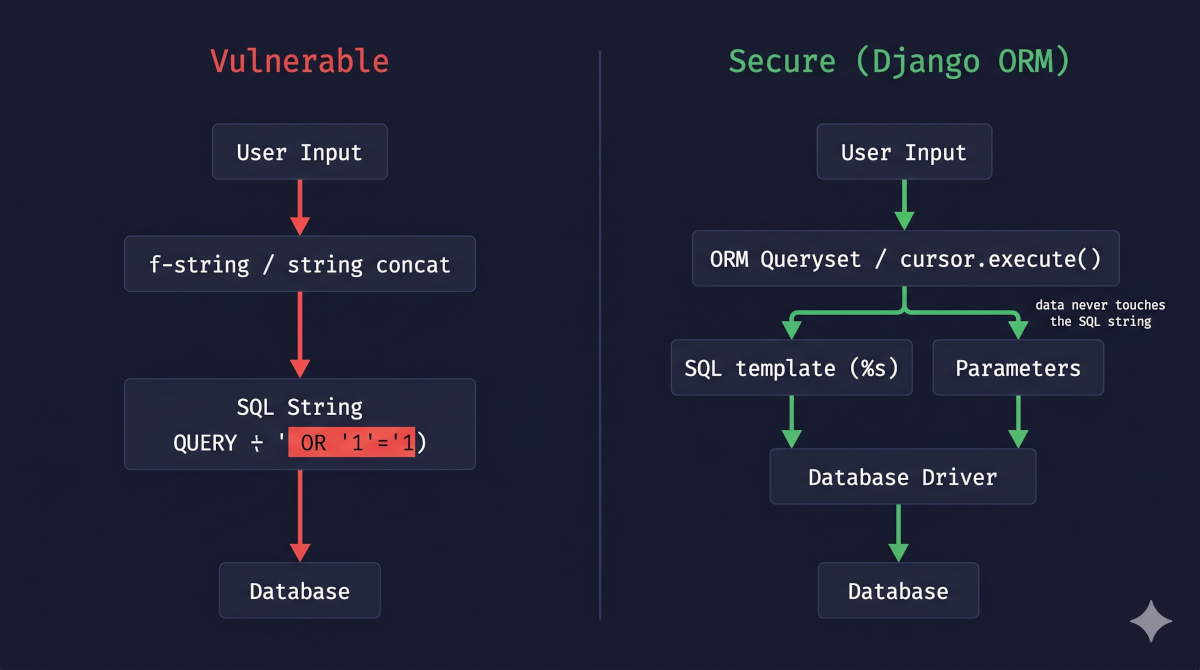
SQL Injection: como atacantes exploram queries inseguras, por que o ORM do Django os impede por padrão e onde a proteção termina. OWASP A05, CySA+ VM.
Leia mais →